


Unser Blog
Cybersicherheit im Betrieb - Was fordert die TRBS 1115 von Betreibern?
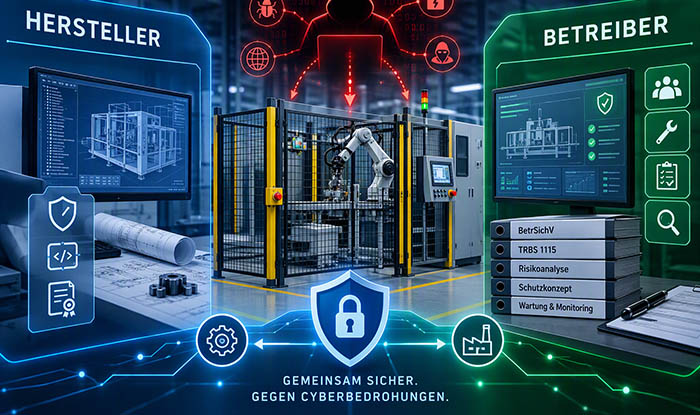
Die Maschinenverordnung verpflichtet Hersteller ab 2027 zum Schutz gegen Korrumpierung. Doch auch Betreiber müssen bereits heute gemäß Betriebssicherheitsverordnung den Stand der Technik einhalten. Dies schließt auch den Schutz sicherheitsrelevanter Steuerungen vor Cyberbedrohungen mit ein.
Betreiberpflichten nach BetrSichV und TRBS 1115
Die Betriebssicherheitsverordnung (BetrSichV) verpflichtet Arbeitgeber, den Beschäftigten sichere Arbeitsmittel zur Verfügung zu stellen und technische Schutzmaßnahmen dauerhaft funktionsfähig zu halten. Dazu zählen sicherheitsrelevante Mess-, Steuer- und Regeleinrichtungen (MSR-Einrichtungen), wie z. B. Sicherheitssteuerungen, Verriegelungen oder Grenzwertüberwachungen. Die TRBS 1115 konkretisiert diese Anforderungen für überwachungsbedürftige Anlagen. Für die Cybersicherheit verweist sie dabei auf die TRBS 1115 Teil 1. Der Hintergrund: Cyberbedrohungen können dazu führen, dass die Wirksamkeit einer Sicherheitsfunktion nicht mehr gewährleistet ist oder zusätzliche Gefährdungen entstehen können.
Dies konkretisiert die TRBS 1115 Teil 1 wie folgt:
- Gefährdungsbeurteilung: Cyberbedrohungen für sicherheitsrelevante MSR-Einrichtungen werden ermittelt und bewertet, das Schutzkonzept wird dokumentiert.
- Schnittstellen: Netzwerk, Fernwartung, USB-Anschlüsse oder Programmiergeräte sind zu betrachten. Entscheidend ist nicht, ob ein Gerät mit dem Netzwerk verbunden ist, sondern ob darüber eine Schutzfunktion beeinträchtigt werden kann.
- Verantwortung und Fachkunde: Zuständigkeiten und die erforderliche Qualifikation der beteiligten Personen müssen festgelegt sein.
- Wirksamkeit dauerhaft sichern: Regelmäßige Kontrollen und die Bewertung von Änderungen, etwa Software-Updates, gehören zu den permanenten Aufgaben.
- Rückwirkungsfreiheit: Cybersicherheitsmaßnahmen dürfen die Sicherheitsfunktion selbst nicht beeinträchtigen.
Die Cybersicherheit wird als Teil der Prüfung des Arbeitsmittels mitbetrachtet.
Ein Ziel, zwei Rechtsrahmen
Für Hersteller gilt ab dem 20. Januar 2027 Anhang III, Ziffer 1.1.9 der Maschinenverordnung (EU) 2023/1230: Sicherheitsrelevante Hard- und Software muss gegen unbeabsichtigte und vorsätzliche Eingriffe geschützt sein. Für Betreiber gilt die BetrSichV mit der Forderung nach der Einhaltung des Standes der Technik. Beide Regelwerke verfolgen dasselbe Ziel: Ein Eingriff von außen darf nie zu einer gefährlichen Situation führen.
Das Thema ist damit für beide Seiten gleichermaßen wichtig, aber nicht austauschbar. Eine Maschine mit nachgewiesenem Korrumpierungsschutz erleichtert dem Betreiber die Arbeit, denn die TRBS 1115 Teil 1 unterscheidet zwischen Produkten mit und ohne bestätigten Schutz vor Cyberbedrohungen. Von der Verantwortung für die Einbindung in das eigene Netzwerk und den laufenden Betrieb entbindet sie ihn jedoch nicht. Des Weiteren fallen Maschinen und Anlagen, die vor 2027 in Verkehr gebracht wurden, nicht unter die Maschinenverordnung. Betreiber können hier nicht zwangsläufig von einem Korrumpierungsschutz im angemessenen Sinne ausgehen.
Als praktische Handlungsempfehlung sollten Betreiber daher drei Fragen klären:
- Welche sicherheitsrelevanten Einrichtungen haben Schnittstellen, über die Schutzfunktionen beeinflusst werden könnten?
- Liegt ein dokumentiertes Schutzkonzept für die Cybersicherheit vor und sind die Verantwortlichkeiten benannt?
- Welche Nachweise zum Korrumpierungsschutz werden bei der Beschaffung neuer Maschinen von Herstellern gefordert?
Die cesitec GmbH unterstützt Betreiber und Hersteller bei Fragen rund um Cybersicherheit, Betriebssicherheitsverordnung und Maschinenverordnung.
Sprechen Sie uns an, wenn Sie Unterstützung bei der Bewertung und Umsetzung der Anforderungen benötigen.
